Qui répond après une cyberattaque en PME se détermine à partir des accès, des contrats et des faits établis. Les principaux risques cyber pour une PME sont l’hameçonnage, les logiciels malveillants, les intrusions et les erreurs ou actes malveillants internes. Ils peuvent entraîner le vol ou la perte de données, une fraude, l’interruption de l’activité, des coûts financiers et une atteinte à la réputation.
Pour savoir comment reconnaître une cyberattaque en PME, partez de signes observables : compte verrouillé, connexion inconnue, fichier chiffré ou paiement modifié. Un indice isolé ne confirme pas toujours une intrusion ; sa date, sa source et les journaux techniques permettent de le recouper avant toute conclusion ou communication externe.
Avant de commencer : mobiliser les bons interlocuteurs
Une PME doit savoir qui peut décider de contenir un incident, qui possède les accès techniques et qui traite les questions contractuelles ou relatives aux données personnelles. Préparez ces contacts avant la crise : dirigeant, responsable informatique, prestataire, référent données et assureur, si l’entreprise est couverte.
Vérifiez qui détenait les accès au moment des faits.
Toutefois, un prestataire cloud ou informatique ne devient pas automatiquement responsable de tout incident sur son service. La répartition dépend des engagements écrits, des responsabilités confiées et des éléments techniques disponibles. Un compte utilisé par un tiers peut aussi ouvrir la porte à une compromission plus large. Conservez les contrats, les annexes de sécurité et les coordonnées d’urgence accessibles sans dépendre du système possiblement touché.
Gardez aussi une liste des services essentiels : messagerie, paie, comptabilité, vente et stockage. Un contact d’urgence conservé hors ligne reste accessible si la messagerie de l’entreprise est compromise. Préparez un moyen de joindre les personnes clés par un canal distinct. Une consigne de crise ne doit pas circuler uniquement dans le système suspect.
Les signes d’attaque à repérer dans une PME
Une attaque informatique en entreprise se soupçonne lorsque des événements inhabituels se recoupent : connexions inconnues, activité bloquée, messages de rançon, règles de messagerie modifiées ou demandes de paiement incohérentes. Ces signaux justifient des vérifications immédiates, sans suffire seuls à attribuer l’incident à un auteur ou à un logiciel malveillant.
| Signal observé | Scénario possible | Vérification utile |
|---|---|---|
| Demande urgente de paiement ou changement de coordonnées bancaires | Hameçonnage professionnel ou fraude au président | Confirmer la demande par un numéro déjà connu, pas par les coordonnées du message |
| Fichiers inaccessibles, extension modifiée ou note de rançon | Rançongiciel ou autre logiciel malveillant | Noter les postes et dossiers concernés, puis prévenir l’informatique |
| Connexion inhabituelle ou règles de transfert ajoutées à une boîte mail | Vol de compte ou accès non autorisé | Faire examiner les journaux de connexion et les paramètres du compte |
| Incident sur un service hébergé ou un compte de prestataire | Compromission via un tiers ou indisponibilité cloud | Demander au fournisseur l’heure, le périmètre et les éléments confirmés |
| Fichier envoyé au mauvais destinataire ou appareil perdu | Erreur interne et possible exposition de données | Identifier les données concernées, les destinataires et les accès encore actifs |
Étape 1 : relever les signaux et leur périmètre
Vérifiez l’heure, l’utilisateur, l’appareil et le service concernés. Donc, comparez l’alerte à une activité légitime connue, par exemple une connexion d’un salarié en déplacement, avant de qualifier l’événement. Préservez le message suspect dans son format d’origine ; ne cliquez pas sur ses liens et ne le transférez pas à d’autres employés.
En revanche, plusieurs indices liés dans le temps renforcent le soupçon : une connexion inhabituelle suivie d’un transfert de courriels, puis d’une demande de paiement modifiée, appelle une réaction immédiate. Le baromètre TPE-PME 2025 présenté par France Num rapporte que 16 % des 588 entreprises interrogées déclaraient au moins un incident cyber sur les douze mois précédant l’enquête. Parmi les causes rapportées, l’hameçonnage représentait 43 %. Ces résultats décrivent les entreprises interrogées, pas chaque PME française.
Les risques viennent aussi de l’intérieur : droits trop larges, départ d’un salarié sans retrait des accès, erreur de destinataire ou acte malveillant. Ne présumez pas de l’intention. Reconstituez plutôt les actions à partir des comptes concernés, des journaux disponibles et des échanges avec les personnes impliquées.
Étapes pour contenir l’incident et évaluer ses conséquences
Quand plusieurs indices convergent, agissez dans un ordre qui réduit l’exposition sans détruire les éléments utiles. Isolez les équipements concernés, préservez les traces, puis établissez quelles fonctions et quelles données sont touchées avant de décider des notifications ou de la reprise.
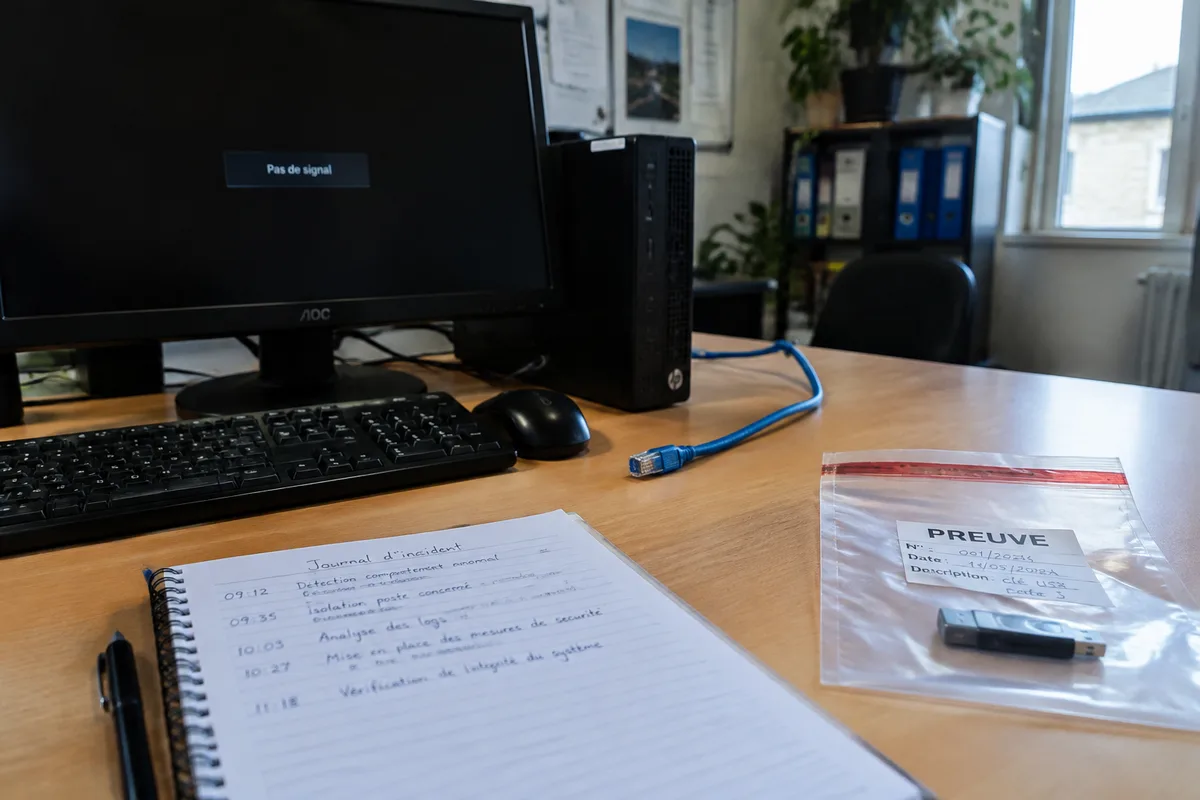
Ne réinitialisez pas les postes dans la précipitation.
Étape 2 : limiter la propagation sans effacer les traces
Prévenez le responsable informatique ou le prestataire d’astreinte par un canal qui n’est pas suspect. Demandez l’isolement des équipements concernés du réseau et des accès distants, selon les capacités de l’équipe. N’utilisez pas un appareil compromis pour changer des mots de passe sensibles. Si un compte est en cause, faites révoquer ses sessions et sécuriser ses accès depuis un équipement fiable.
Consignez les décisions : qui a isolé quel appareil, à quelle heure, et sur quelle base. Toutefois, n’éteignez pas ou ne reformatez pas un équipement uniquement pour faire disparaître une alerte. Les journaux et autres traces peuvent aider à comprendre l’étendue de la compromission et à répartir les responsabilités. Si une consigne de sécurité immédiate impose une action, notez-la et demandez qui l’a autorisée.
Étape 3 : préserver les preuves et reconstituer les faits
Conservez les courriels suspects, captures datées, journaux d’accès disponibles, demandes de rançon et échanges avec les fournisseurs. Indiquez la source de chaque élément et la personne qui l’a recueilli. Ne modifiez pas les fichiers originaux si une copie peut être conservée pour l’analyse.
Vérifiez si le prestataire a signalé une panne ou une compromission de son côté. Demandez des faits précis : service touché, période concernée, comptes exposés et mesures déjà prises. Une réponse vague ne permet pas à l’entreprise de mesurer son exposition ni de vérifier l’engagement prévu au contrat.
Étape 4 : mesurer les impacts sur l’activité et les données
Listez les services indisponibles et les opérations qui ne peuvent plus être réalisées : facturation, production, paie ou livraison. Repérez les données consultées, modifiées, chiffrées, supprimées ou envoyées à un tiers. Distinguez les données personnelles des informations commerciales ou techniques ; l’intrusion seule ne permet pas de conclure à une violation de données personnelles.
Une interruption peut entraîner des retards, des frais de remise en état et des pertes de ventes, sans qu’un coût moyen générique permette de chiffrer votre dossier. Chiffrez vos propres impacts à partir des heures d’indisponibilité, des opérations bloquées et des dépenses justifiées. Notez aussi les conséquences pour les clients et les partenaires, sans annoncer une fuite tant que les éléments ne l’établissent pas.
Obligations juridiques, erreurs et bonnes pratiques
Une cyberattaque ne déclenche pas automatiquement une déclaration à la CNIL. L’obligation de notification concerne notamment une violation de données personnelles présentant un risque pour les personnes ; l’analyse doit donc identifier les données touchées, le rôle de l’entreprise et le moment où elle en a eu connaissance.
Vérifiez le rôle contractuel de votre entreprise : responsable du traitement, sous-traitant ou les deux selon les opérations. Donc, remontez aux faits et aux clauses applicables avant d’attribuer une obligation au prestataire ou à la PME elle-même. En matière de sécurité des données personnelles, le RGPD impose des mesures adaptées au risque.
Notifications et responsabilités à vérifier
Le délai de notification à la CNIL est de 72 heures après que le responsable du traitement a pris connaissance de la violation, lorsqu’une notification est requise. Le délai court dès cette découverte. Il ne s’applique pas à tout incident informatique.
Si l’entreprise agit comme sous-traitant, elle doit informer le responsable du traitement dans les meilleurs délais après avoir constaté une violation. Lorsque celle-ci présente un risque élevé pour les personnes, le responsable du traitement doit également les informer, sauf exception prévue par le RGPD. Une notification documente l’incident et les mesures prises ; elle ne vaut pas aveu de responsabilité.
Le RGPD définit la violation de données personnelles à son article 4, point 12, et prévoit à son article 33 les règles de notification à la CNIL. Son article 83 fixe des plafonds administratifs pouvant atteindre 10 millions d’euros ou 2 % du chiffre d’affaires annuel mondial pour certaines infractions, et 20 millions d’euros ou 4 % pour d’autres. Ces plafonds ne signifient pas qu’une cyberattaque entraîne automatiquement une sanction.
La directive NIS2 ne vise pas toutes les PME de manière indifférenciée : le secteur et la catégorie de l’entité comptent. Le portail officiel MesServicesCyber présente un périmètre couvrant 18 secteurs et des critères de taille ; pour les entités essentielles, il indique notamment un seuil de 250 personnes, ou un chiffre d’affaires supérieur à 50 millions d’euros et un bilan supérieur à 43 millions d’euros. Vérifiez l’assujettissement précis et les textes français applicables à votre activité à la date de l’incident.
Erreurs fréquentes qui compliquent la réponse
- Effacer ou réinitialiser trop tôt : des traces utiles peuvent disparaître. Isolez l’équipement et demandez conseil avant toute remise à zéro.
- Traiter un courriel comme une preuve suffisante : son apparence peut être trompeuse. Recoupez l’expéditeur, les journaux et les échanges avec le service concerné.
- Attendre une certitude complète avant d’alerter les responsables : cette attente peut retarder le confinement. Signalez le soupçon en le présentant comme tel.
- Publier trop vite qu’il y a eu fuite : une intrusion ne confirme pas à elle seule l’exfiltration de données. Communiquez des faits vérifiés et corrigez-les si l’enquête évolue.
Bonnes pratiques après l’incident
Une sauvegarde selon la règle 3-2-1 comprend trois copies des données, sur deux types de supports, dont une hors site. Testez la restauration : une copie inaccessible ou déjà chiffrée ne rétablit pas l’activité. Activez aussi une authentification à deux facteurs distincts pour les comptes de messagerie, d’administration et d’accès distant.
Pour les accès des prestataires, attribuez uniquement les droits nécessaires et retirez-les lorsqu’ils ne sont plus utiles. Vérifiez les clauses de sécurité, d’alerte et d’assistance du contrat ; une assurance cyber peut financer certains frais, selon ses plafonds, exclusions et conditions déclarées, sans garantir le remboursement de toutes les pertes. Si l’incident révèle un accès non attribué, consignez-le et faites corriger la procédure avant la reprise complète.